広告・PR:この記事には、当サイトのAIサービス案内へのリンクが含まれます。事案の内容は2026年10月26日にパナソニック ホールディングスの公式発表で確認しました。
こんにちは、AIあれこれ散歩道のもっちゃんです。
パナソニックグループの人事情報システム導入プロジェクトで、利用を禁止していた外部生成AIサービスへ、従業員・元従業員と家族の個人情報がアップロードされたと発表されました。
先に結論をまとめると、外部からの不正アクセスではなく、プロジェクトメンバーのルール違反によるアップロードです。会社はデータを削除し、AIサービス事業者へ確認。2026年10月23日の公表時点では一般公開や不正利用による具体的被害を確認しておらず、対象者が対応する事項はないと案内しています。
一方で、学習利用が無効でも、外部サービスへ送信した事実と一定期間の保持は残ります。この記事では、公式発表で分かっていること、分からないこと、AIを仕事で使う人が見直すべき点を切り分けます。
- 誰のどの情報が対象か
- AI学習とデータ保持の違い
- 対象者に必要な対応の有無
- 会社と利用者が再発防止で確認すること
パナソニックの外部AI個人情報アップロードで何が起きた?
パナソニック オペレーショナルエクセレンス株式会社は2026年10月23日、子会社のパナソニック デジタル株式会社と進める人事情報システム導入プロジェクトで、個人情報を含むデータが外部生成AIサービスへアップロードされたと公表しました。
公式発表は、同社が利用を禁止しているサービスだったと説明しています。ただし、サービス名やアップロードを行った個人名は公表していません。推測で特定のAIサービスと結び付けないことが大切です。
対象は従業員・元従業員と家族
対象データは、2026年4月時点の人事情報システムに登録されていた一部です。公式発表の人数を足すと、従業員約7万5千人、元従業員約17万8千人、家族約5万5千人、元従業員の家族約2万6千人で、合計は約33万4千人になります。
| 対象 | 人数 | 含まれた情報 |
|---|---|---|
| 従業員 | 約7万5千人 | 社員番号、住所、電話番号、メールアドレス。氏名は含まれない |
| 元従業員 | 約17万8千人 | 社員番号、住所、電話番号、メールアドレス。氏名は含まれない |
| 従業員の家族 | 約5万5千人 | 氏名、住所、電話番号、メールアドレス |
| 元従業員の家族 | 約2万6千人 | 氏名、住所、電話番号、メールアドレス |
従業員・元従業員の氏名が含まれなかったとしても、社員番号、住所、連絡先は保護すべき個人情報です。名前の有無だけで影響を小さく見積もることはできません。
不正アクセスではなくルール違反
公式発表は、本件が外部からの不正な操作によるものではなく、プロジェクトメンバーのルール違反に伴うアップロードだと明記しています。
この違いは重要です。不正アクセス対策だけを強化しても、許可されていないAIサービスへ利用者が自ら情報を送れば防げません。アクセス制御、利用可能なサービスの指定、教育、監査、アップロード前の技術的な防止策を組み合わせる必要があります。
発覚後に削除し、個人情報保護委員会へ報告
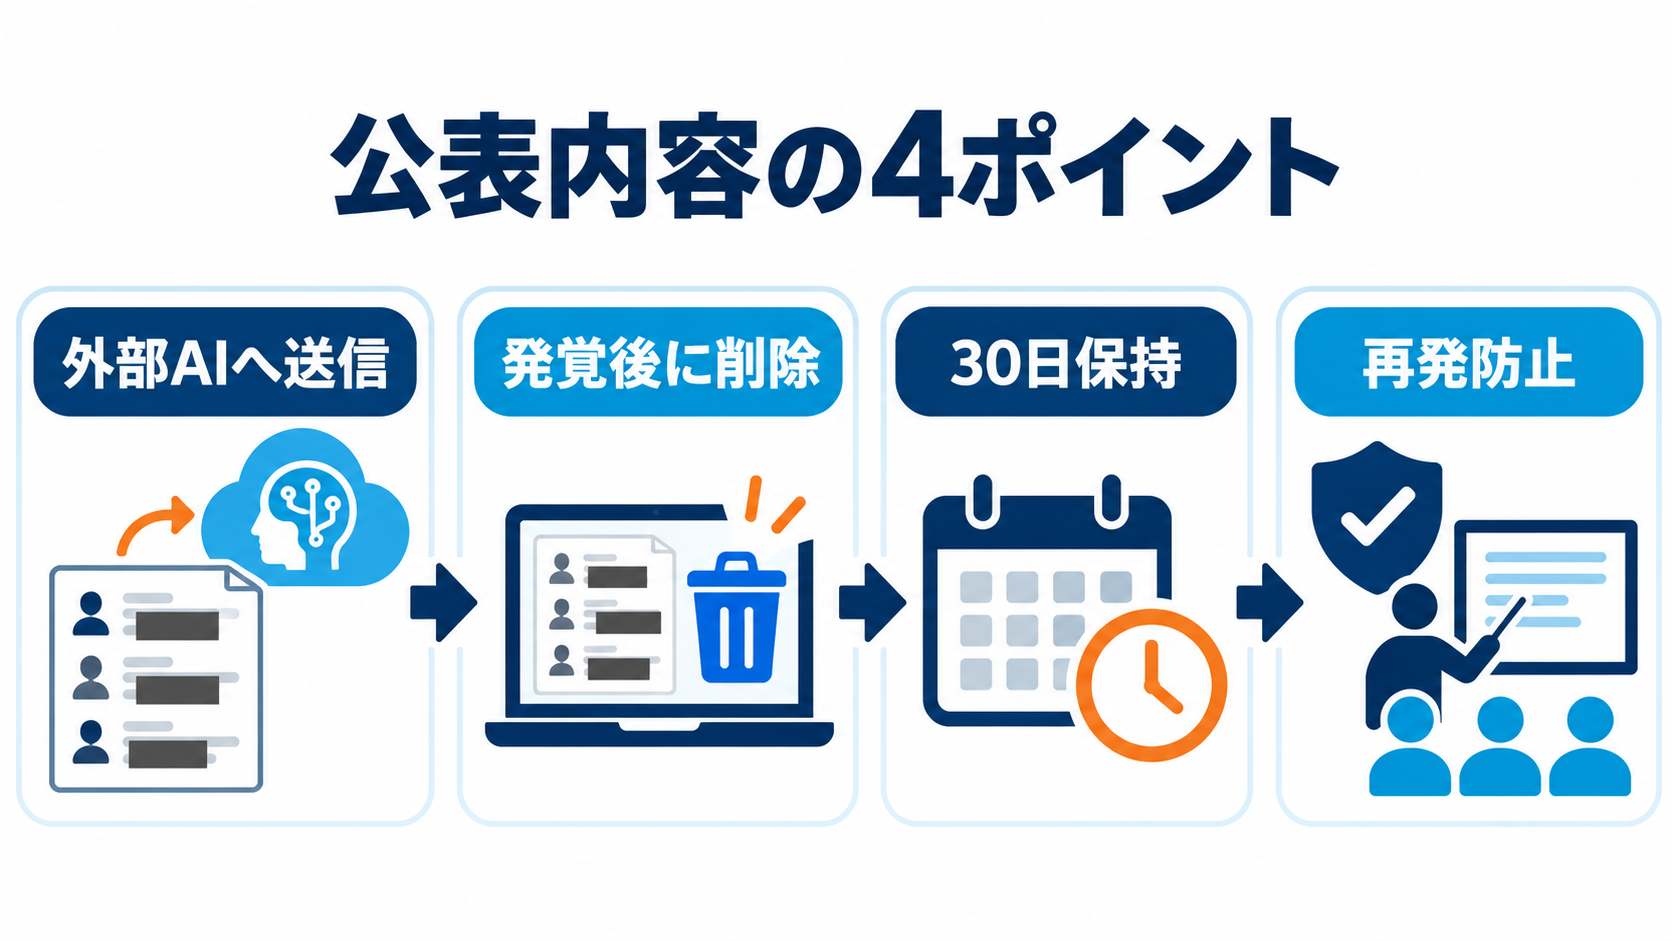
当該メンバーは、発覚直後に生成AIのチャット履歴と業務用パソコン内の対象データを削除しました。会社は2026年9月29日に個人情報保護委員会へ報告したと説明しています。
削除は必要な対応ですが、削除ボタンを押した時点ですべてのコピーが即時消去されるとは限りません。そこで会社はAIサービスの運営事業者へ、学習利用と保持について照会しました。
学習は無効でも30日保持
AIサービス事業者からは、アップロード時にデータをAI学習へ使う機能が無効だったため、他の利用者への回答に使われることはないとの回答を得たと説明されています。
一方、利用者が削除した後も、セキュリティと法令順守のため削除日から30日間保持される条件でした。公式発表では、保持期間を過ぎた2026年10月25日以降は事業者内でも保持されないとしています。
ここが重要:「モデル学習に使われない」と「外部へ送信されない」「保存されない」は別です。学習設定がオフでも、処理、履歴、安全対応、監査などのためにデータが保持される場合があります。
公表時点で具体的被害は確認されていない
会社は、2026年10月23日の公表時点で、対象情報が一般に公開された事実や不正利用による具体的な被害は確認していないと説明しています。AIサービス事業者への確認結果から、今後二次利用されないことも確認したとしています。
対象となる人について、公式案内は「ご対応いただく事項はありません」としています。念のため不安がある場合は、SNSの未確認情報ではなく、公式ページに記載された問い合わせ窓口を使ってください。
確認できないこと:公式発表には外部AIサービス名、個別の送信日時、プロンプト内容の詳細は載っていません。断片的な投稿からサービス名や人物を推測しないでください。
外部AIへの個人情報送信を防ぐには
今回の事案から読み取れるのは、「学習をオフにすれば終わり」ではないことです。仕事でAIを使う人と組織は、送信前、送信時、送信後の三段階で対策を持つ必要があります。
利用禁止だけでなく代替手段を決める
「外部AIは禁止」と書くだけでは、作業を早くしたい人が別のサービスへ流れる可能性があります。組織は、利用できるAI、扱えるデータ、承認が必要な作業、相談窓口を具体的に決める必要があります。
たとえば、人事データの項目整理なら、本物の33万人分を使わなくても、同じ列構成の架空データ10件で手順を確認できます。実データが必要な工程は、承認済み環境とアクセス権限の中へ限定します。
アップロード前の5確認
- サービス:会社が利用を許可しているか
- データ:個人情報、機密、認証情報が含まれないか
- 目的:架空データや集計値で代替できないか
- 契約:学習、保持、処理地域、再委託、削除条件は何か
- 権限:誰が送信・閲覧・削除でき、ログを監査できるか
特にファイルは、見えているシート以外に非表示列、別シート、コメント、作成者名、変更履歴が残る場合があります。アップロード前に作業コピーを作り、不要な列とメタデータを除きます。
技術対策と教育を組み合わせる
研修だけに頼ると、急ぎの作業や勘違いでルール違反が起きます。通信制御、未承認サービスのブロック、データ損失防止、ファイル分類、監査ログ、権限の最小化などを組み合わせます。
反対に、技術で止めるだけでも不十分です。利用者が「なぜ禁止か」「どの代替手段があるか」「誤送信時に誰へ報告するか」を理解していないと、別端末や個人アカウントへ移る恐れがあります。報告した人を責めるだけでなく、早期報告で被害を抑える運用が必要です。
学習設定だけで安全と判断しない
生成AIでは、モデル改善、会話履歴、メモリ、接続アプリ、安全監視、法令対応の保持が別々に存在します。「学習オフ」の一つの表示だけで、データの流れ全体を判断できません。
入力の具体的な判断は、クラウドAIとローカル処理の分け方も参考になります。機密情報を扱う必要がある場合は、ローカル処理や承認済み法人環境など、データの送信範囲を小さくできる方法を検討します。
誤送信した場合の初動
- 同じ操作を止め、対象サービス、アカウント、時刻、ファイルを記録する
- チャット、ファイル、共有リンクを削除する
- 上司、情報セキュリティ、個人情報保護窓口へ速やかに報告する
- サービス事業者へ学習利用、保持期間、削除状態を確認する
- 認証情報が含まれた場合は直ちに失効・変更する
- 影響範囲、本人通知、当局報告の要否を組織で判断する
失敗を隠すと、サービス事業者への照会や削除、当局報告が遅れます。「削除したから報告しなくてよい」と個人で判断せず、決められた窓口へ伝えてください。
◆もっちゃんのワンポイント
AI導入の評価表へ「学習利用」だけでなく、「送信先」「保持期間」「削除後」「管理者ログ」「誤送信窓口」の5行を追加しましょう。今回のように、学習オフでも確認が必要な点を見落としにくくなります。
今回の事案に関するFAQ
Q1. 情報漏えいによる被害は確認されていますか?
A. 2026年10月23日の公式発表時点では、一般公開や不正利用による具体的被害は確認されていません。
Q2. 対象者は何か手続きが必要ですか?
A. 公式発表は、対象者が対応する事項はないと案内しています。不安な場合は公式窓口へ確認してください。
Q3. どの生成AIサービスですか?
A. 公式発表はサービス名を公表していません。特定サービスだと推測して案内することはできません。
Q4. 学習機能はオンでしたか?
A. AIサービス事業者の回答では、アップロード時に学習利用機能は無効でした。ただし削除後も30日間の保持条件がありました。
Q5. 会社でAIを安全に使う最初の対策は?
A. 利用可能なサービス、入力禁止データ、代替手段、承認者、誤送信窓口を具体的に決め、技術的な送信制御と教育を組み合わせます。
パナソニック 外部生成AI 個人情報の要点
今回公表されたのは、不正アクセスではなく、利用禁止の外部生成AIサービスへプロジェクトメンバーが個人情報をアップロードした事案です。対象は約33万4千人で、従業員・元従業員の連絡先等と、家族の氏名・連絡先等が含まれました。
会社は履歴と端末内データを削除し、個人情報保護委員会へ報告。AIサービス側では学習利用が無効だった一方、削除後30日間の保持条件がありました。公表時点で具体的被害は確認されず、対象者へ追加対応は求めていません。
- サービス名や送信者を推測しない
- 学習オフと送信・保持を別に考える
- 実データより架空・最小データで試す
- 利用禁止時は承認済みの代替手段を用意する
- 誤送信時は削除だけでなく、記録・報告・事業者照会を行う
組織でAIを使っている方は、今日のうちに「許可済みサービス一覧」と「誤送信時の連絡先」を確認してみてください。見つからない場合は、それ自体が改善すべき運用課題です。
どのAIサービスが自分の用途に合うか迷う方へ
文章作成、調査、画像生成など目的別の選び方は、AIあれこれ散歩道のAIサービス比較表でも確認できます。
※一部の外部リンクにはアフィリエイトを含む場合があります。